在数字经济时代,算力基础设施的安全是数据安全的核心底座。随着AI应用向政务、能源、金融等关键行业渗透,算力设备的固件安全、数据安全、运行安全,成为国产化方案必须满足的核心指标。在近日披露的技术细节中,重庆交通大学“芯构智算”团队研发的国产RISC-V AI服务器,其全链路安全防护设计成为核心亮点,整机采用BMC+TEE双可信架构,达到等保2.0三级防护能力。
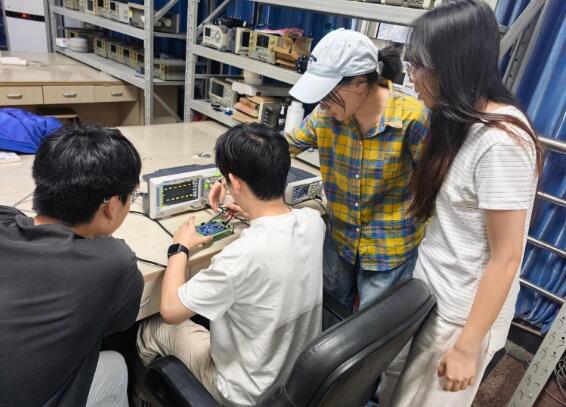
具体来看,该服务器的安全体系覆盖了从硬件固件到业务数据的完整链路。针对底层固件篡改风险,团队构建了全流程防护机制,通过可信启动、固件完整性校验、运行态实时监控等技术手段,实现固件篡改防护覆盖率100%,从根源上防范固件层面的恶意攻击与非法篡改。针对核心业务数据与模型安全,服务器内置可信执行环境(TEE),可将关键数据与计算过程隔离在独立安全区域内运行,与普通操作系统环境实现硬件级隔离,确保关键数据泄露率降至0,有效防范数据窃取、模型泄露等风险。
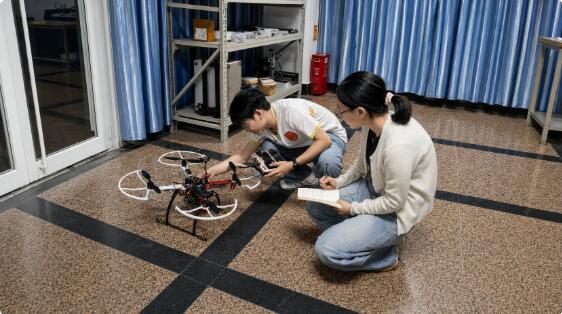
在此基础上,服务器搭载的BMC基板管理控制器,同样具备完整的可信安全能力,可实现硬件级的启动可信、状态监控与运维审计。BMC与TEE形成协同互补的双可信架构:BMC负责硬件底层的可信管控与运行监控,TEE负责业务层的数据与计算安全,二者共同构建“硬件根信任+系统层防护+应用层隔离”的三重安全体系,全方位保障服务器从开机到运行的全生命周期安全。经测试,该服务器的安全能力符合等保2.0三级防护标准,可满足关键信息基础设施的安全合规要求。
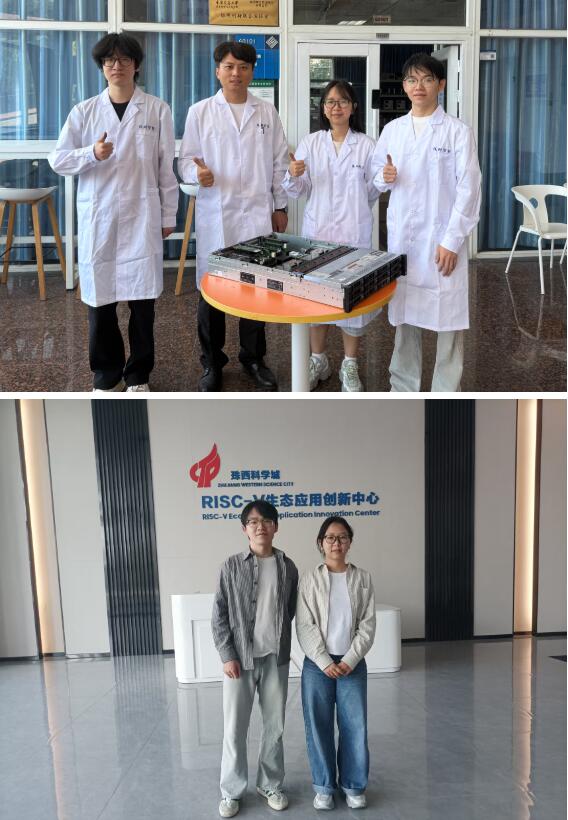
团队负责人卢宇信表示,算力自主可控的核心前提是安全可控。RISC-V开源架构本身具备指令集透明、可审计、可定制安全扩展的天然优势,不存在黑盒指令与隐藏后门风险。本次研发的双可信架构,正是充分发挥RISC-V的架构特性,将安全能力深度嵌入硬件与系统层面,而非简单的外挂式安全方案。这种架构设计可更好满足政务服务、关键基础设施、工业互联网等对数据安全要求较高的场景需求,为国产算力的安全应用提供坚实的技术支撑。后续团队还将针对不同行业的安全合规要求,推出分级安全配置方案。
转自:鹰潭新闻网

【版权及免责声明】凡本网所属版权作品,转载时须获得授权并注明来源“中国产业经济信息网”,违者本网将保留追究其相关法律责任的权力。凡转载文章及企业宣传资讯,仅代表作者个人观点,不代表本网观点和立场。版权事宜请联系:010-65363056。
延伸阅读